
ログインしようとしたとき、スマホに「123456」のような認証コードが届くことがあります。
「本人確認のために入力してください」と出る、あの数字です。
最近は、銀行、買い物サイト、メール、SNSなど、いろいろなサービスで使われています。便利な一方で、詐欺の手口にもよく出てきます。
たとえば、電話やメッセージで「確認のため、今届いたコードを教えてください」と言われるケースです。相手が親切そうでも、サービス名を知っていても、認証コードは教えないのが基本です。
なぜなら、そのコードは「あなたの代わりにログインするための鍵」になることがあるからです。
パスワードを玄関の鍵だとすると、認証コードは一時的に開く追加の鍵のようなものです。しかも有効時間が短いので、相手は急がせてきます。
「今すぐ必要です」
「手続きが止まります」
「本人確認なので大丈夫です」
こう言われると、つい答えたくなります。でも、本物のサービス担当者が、電話やチャットで認証コードを聞くことは基本的にありません。
ここで大事なのは、認証コードそのものが悪いわけではない、ということです。むしろ、パスワードだけで守るより安心にするための仕組みです。
問題は、「自分が画面に入力するためのコード」を、別の人に渡してしまうことです。宅配便の再配達番号やレジの確認番号とは違い、ログイン用の認証コードはかなり強い意味を持ちます。
もし不安な連絡が来たら、そのメッセージ内のリンクや電話番号は使わず、いつも使っている公式アプリやブックマークから確認しましょう。
少し遠回りに感じても、これがいちばん落ち着いて確認できる方法です。
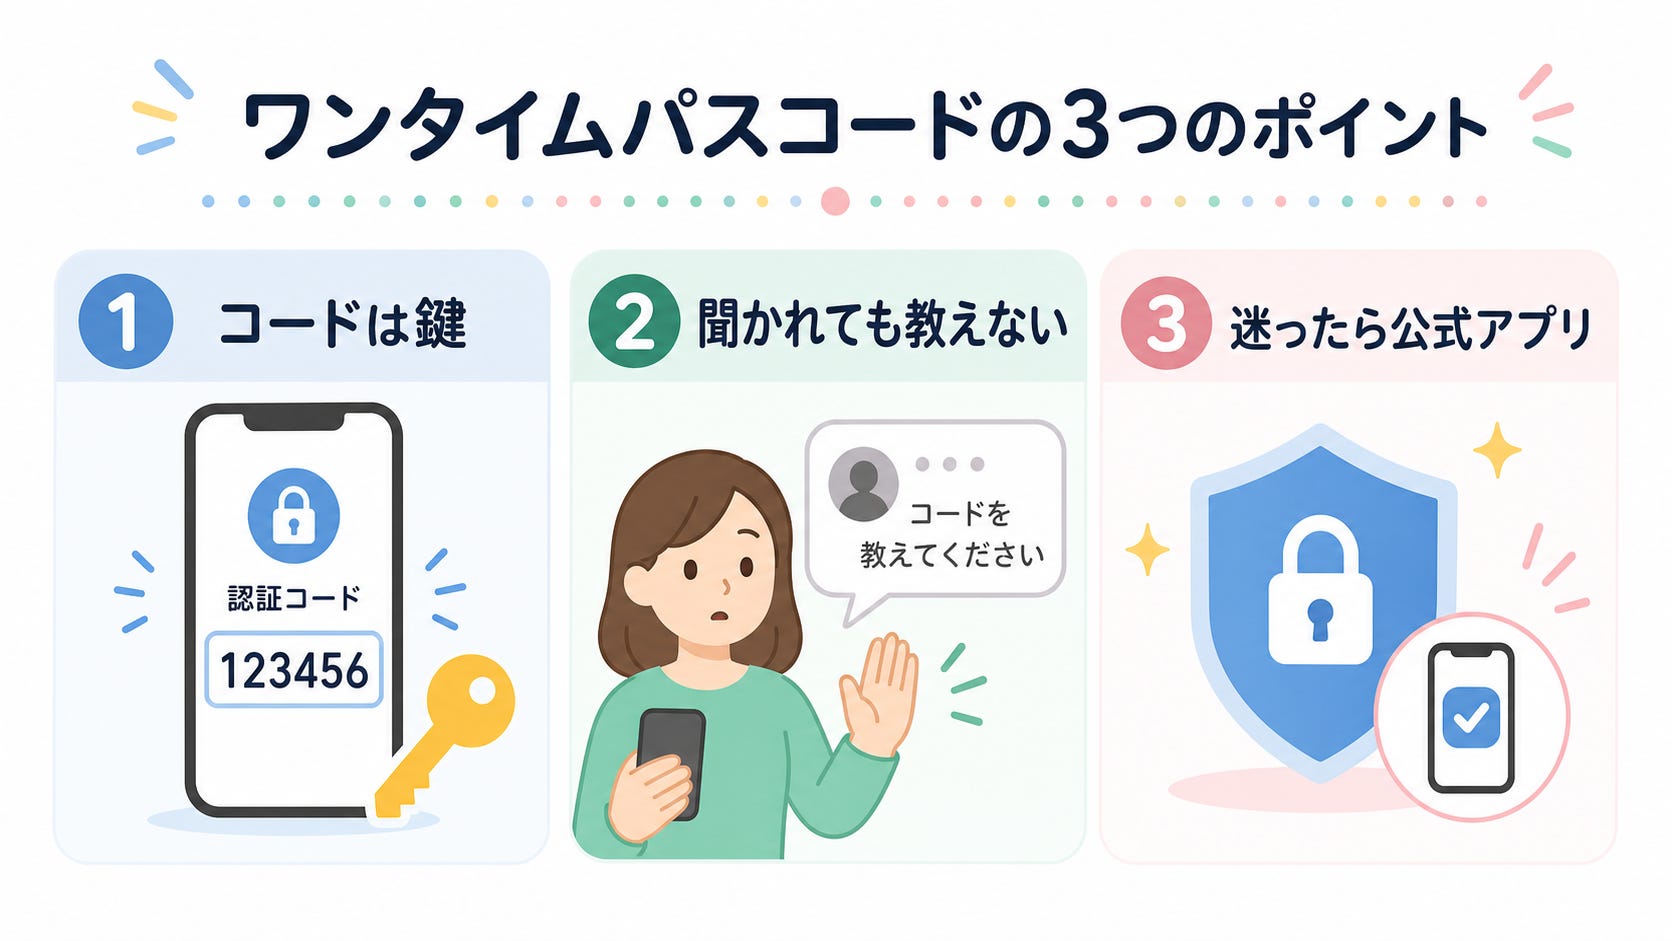
認証コードは「自分で入力する一時的な鍵」と考えると安心です。
情シス目線のひとこと
現場では「本人しか知らないはずのコードを入力された」場合、システム側からは本人操作に見えやすくなります。だからこそ、コードを人に渡さないことが、あとから自分を守る大事な線引きになります。
今日からできること
認証コードは、電話・メール・チャットでは誰にも教えない。
急がされたら、いったん画面を閉じて公式アプリから確認する。
家族にも「6桁コードは鍵と同じ」と共有しておく。
今日のひとこと
認証コードは、覚えるものではなく、自分で入力して終わらせる一時的な鍵です。
タグ: 認証コード, 二段階認証, ネット詐欺対策, スマホの安全, 3分でわかる身近なIT